Le dossier de preuve
Quand un circuit se termine, EZparaph prépare pour le document un
dossier de preuve. C'est un fichier que vous
téléchargez depuis la page du document et que vous conservez avec
l'acte, regroupant l'acte signé et l'ensemble des jetons cryptographiques garantissant son opposabilité.
Il contient :
- le document signé, avec ses signatures électroniques ;
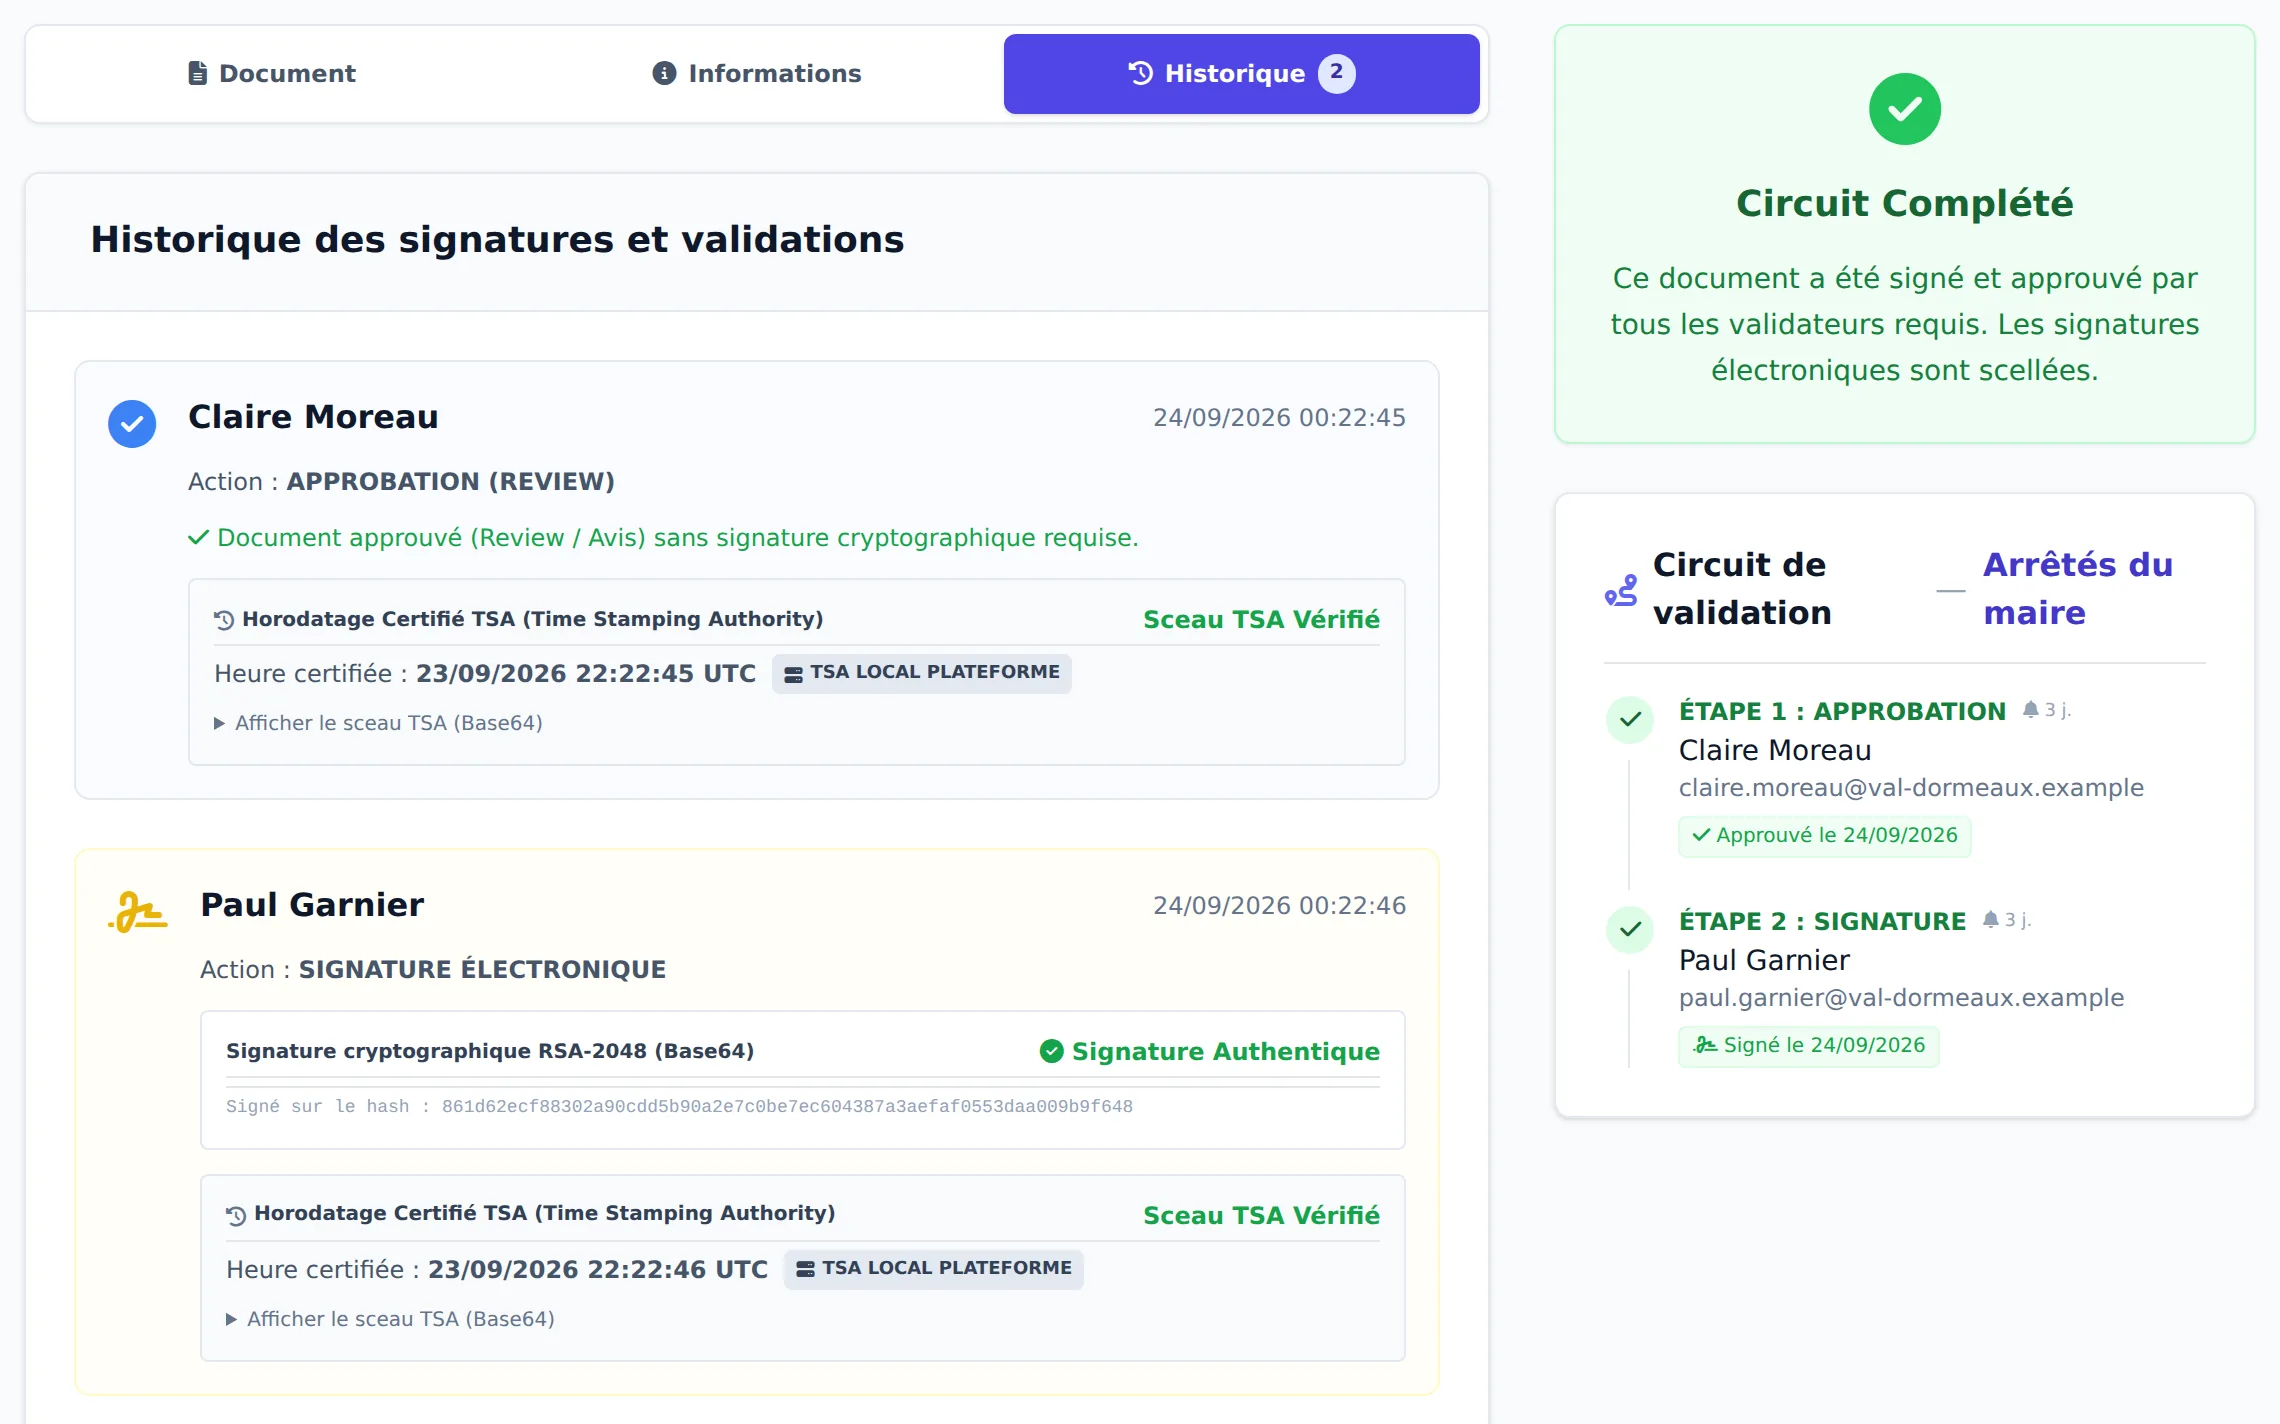
- une attestation lisible de qui a signé ou visé, quand et comment ;
- l'historique complet du circuit ;
- la date certifiée par une autorité d'horodatage, si vous en avez une ;
- les éléments reliant le document à l'empreinte publiée quotidiennement sur un registre distribué, accompagnés d'un script de vérification autonome.
Si un acte est contesté deux ans plus tard, vous remettez ce fichier
au juge ou à l'expert. Il peut alors vérifier lui-même les signatures
avec l'outil de validation de la Commission européenne, vérifier l'intégrité stricte du document et contrôler sa date. La vérification s'effectue avec des outils standards, sans dépendre d'EZparaph ni de la pérennité de l'éditeur.
Pour un expert ou un avocat, la page du document
propose aussi un dossier prêt pour l'expert : l'archive
précédente, accompagnée d'une notice qui explique comment tout
vérifier sans faire confiance à EZparaph, d'un rapport lisible
(signataires, dates, scellement, contrôle d'intégrité) et du rapport du
validateur européen DSS. Si le validateur n'est pas joignable au moment
de l'export, le rapport l'indique : l'absence de verdict n'est jamais
présentée comme une réussite.
Le détail technique
Le dossier de preuve est un conteneur ASiC-E
(ETSI TS 102 918 / EN 319 162), un format européen normalisé. Il
réunit le PDF signé, le certificat visuel d'audit, le jeton
d'horodatage brut, le journal d'audit, la chaîne de certificats et le
bordereau récapitulatif. Un manifeste normalisé donne l'empreinte
SHA-256 de chaque pièce ; il est lui-même signé (CAdES) et, avec une
autorité d'horodatage raccordée, horodaté : modifier une pièce puis
recalculer le manifeste ne passe plus inaperçu. Quand le dossier a été ancré, un
sous-dossier contient le reçu d'ancrage et le programme de
vérification autonome.
Ce que ce dossier établit, précisément.
L'authenticité repose sur la signature électronique et sur
l'horodatage de l'autorité raccordée, donc sur des clés que personne d'autre ne
détient. Un contrôle d'empreintes fait en local montre seulement que
l'archive est cohérente avec elle-même. Cela garantit l'intégrité interne du conteneur, mais seule la validation cryptographique des certificats et des jetons d'horodatage établit l'authenticité lors d'une expertise contradictoire.
Vérification tierce et indépendante
Le dossier se dépose tel quel dans le validateur DSS de la
Commission européenne, qui contrôle la signature, l'horodatage
et l'intégrité de l'archive. La validation s'opère sans appel à nos serveurs.
Cette vérification indépendante est déterminante devant un tribunal : une preuve que seul l'éditeur peut contrôler n'a pas de force probante.
Ce que ça change devant un tribunal
Une signature électronique qualifiée ne rend pas un document
incontestable et aucune preuve ne l'est. Son effet est plus précis :
elle renverse la charge de la preuve.
Pourquoi une signature qualifiée renverse-t-elle la charge de la preuve ?
En temps ordinaire, c'est à celui qui produit un document d'établir
qu'il est authentique. Avec une signature qualifiée, le procédé est
présumé fiable, conformément à l'article 1367 du Code civil et au décret n° 2017-1416, qui précise que cette présomption s'attache à la signature
qualifiée au sens du règlement européen eIDAS. Le document est donc
tenu pour authentique tant que personne n'a démontré le contraire.
La partie adverse ne peut plus se limiter à une simple contestation : elle doit démontrer techniquement le défaut de fiabilité du procédé.
Cette présomption est simple, c'est-à-dire qu'elle peut
être renversée. Elle ne met donc pas fin au débat. Elle transfère toutefois la charge de la démonstration technique à la partie qui conteste l'acte.
Ce que cette présomption suppose. Elle ne s'attache
qu'à la signature qualifiée, c'est-à-dire à un certificat
qualifié remis au signataire sur une carte ou une clé, qu'EZparaph
sait utiliser. Avec le cachet de l'organisation ou un certificat émis
par l'instance elle-même, la signature produite est avancée.
Elle reste recevable et opposable, mais c'est alors à celui qui s'en
prévaut d'en établir la fiabilité. C'est précisément à cela que sert
le dossier de preuve. Le niveau atteint dépend donc de vos choix de
certificats et d'autorité d'horodatage, comme le rappelle le tableau de
conformité ci-dessous.
Deux mécanismes pour dater un dossier
L'horodatage qualifié porte la valeur juridique. L'ancrage public agit comme une garantie d'antériorité complémentaire, indépendante de toute infrastructure à clés publiques (PKI).
Comment l'horodatage qualifié et l'ancrage se complètent-ils ?
L'horodatage qualifié : une attestation signée
Une autorité indépendante atteste que telle empreinte existait à tel
instant et signe cette attestation. C'est ce mécanisme qui porte la
valeur juridique, parce que c'est celui qu'eIDAS reconnaît. Sa
solidité repose cependant sur une clé privée que quelqu'un détient :
en cas de compromission d'une autorité de certification ou d'horodatage, celle-ci pourrait techniquement émettre un
jeton parfaitement valide portant une date fausse et rien dans le
jeton lui-même ne permet de s'en apercevoir.
L'ancrage : une preuve qui ne repose sur la signature de personne
Les dossiers clôturés sont périodiquement réunis en une empreinte
unique, publiée dans un registre public que nous ne tenons pas
(Bitcoin, par le protocole OpenTimestamps). Pour antidater quoi que
ce soit, il faudrait réécrire l'histoire de ce registre : ce qui est techniquement et économiquement irréalisable, sans reposer sur une clé privée susceptible d'être compromise.
Les deux mécanismes ne peuvent donc pas être mis en défaut de la
même façon. Pour falsifier une date, il faudrait à la fois
compromettre une autorité d'horodatage et réécrire un registre
public.
Inaltérabilité du journal d'audit
Notre journal d'audit est chaîné : en retirer une entrée casse la
chaîne. Mais celui qui détient la base détient tout le journal et
pourrait en théorie le recalculer entièrement. Le chaînage protège
contre la modification d'une ligne, pas contre celui qui a la main
sur toute la base.
C'est pourquoi chaque lot d'ancrage emporte aussi l'empreinte de la
dernière entrée du journal, à côté des dossiers. Elle engage tout ce
qui la précède : une fois cette empreinte publiée à l'extérieur, toute réécriture a posteriori de la base de données entraîne une divergence immédiatement détectée lors du contrôle. Le journal d'audit est ainsi scellé de manière opposable, y compris vis-à-vis de l'administrateur de la plateforme.
Ce que l'ancrage n'est pas
Ce n'est pas une preuve qualifiée. Depuis 2024, le règlement eIDAS
prévoit des registres électroniques qualifiés, dont les données et
les dates sont présumées exactes ; ni Bitcoin ni EBSI n'ont ce
statut. Leur trace reste recevable et le juge en apprécie librement
la valeur. Elle établit qu'un dossier existait au plus tard à une
date donnée, ce qui corrobore l'horodatage sans jamais s'y
substituer. C'est enfin
une fonction à activer : tant qu'elle ne l'est pas, les dossiers et
le journal sont scellés et chaînés dans le registre interne, mais
rien n'est publié à l'extérieur.